Domain qrmb.de kaufen?
Wir ziehen mit dem Projekt
qrmb.de um.
Sind Sie am Kauf der Domain
qrmb.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain qrmb.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Warum sind Haushaltsgeräte weiß und Unterhaltungselektronik schwarz?
Die Farbwahl bei Haushaltsgeräten und Unterhaltungselektronik hängt oft mit der Ästhetik und dem Design zusammen. Weiß wird oft als neutrale und saubere Farbe angesehen, die gut in die meisten Küchen und Haushalte passt. Schwarz hingegen wird oft mit Eleganz und Modernität in Verbindung gebracht und kann in Wohnzimmern und Unterhaltungsbereichen gut zur Geltung kommen. Es gibt jedoch auch Haushaltsgeräte und Unterhaltungselektronik in anderen Farben, je nach den individuellen Vorlieben der Verbraucher und den Designentscheidungen der Hersteller. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
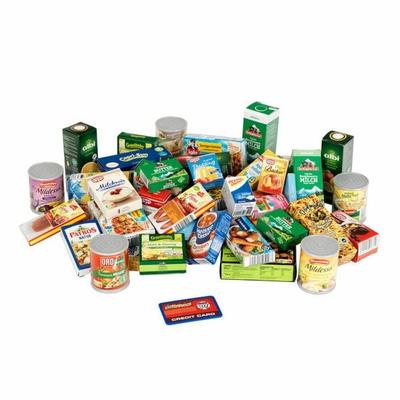
Theo-Klein Kaufladen-Zubehör 7205, Online-Zubehörset Shopping CenterTäuschend echte Nachbildungen typischer Einkaufsgegenstände wie Süßigkeiten oder andere Lebensmittel Geeignet für Kinder ab 3 Jahren Ein großes Sortiment zum Verkaufen oder Kaufen Made in Germany Merkmale: Material: Kunststoff, Pappe Kategorie: Markenminiaturen sonstiges: Hinweis: Achtung! Nicht für Kinder unter 3 Jahren geeignet! Erstickungsgefahr wegen verschluckbarer Kleinteile.15,65 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Nießen, Karin: BüroMaterialBüroMaterial , Arbeitsbuch mit Lernsituationen Teil 1 , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Auflage: 5. Auflage 2025, Erscheinungsjahr: 20250428, Titel der Reihe: Bürowelt##, Autoren: Nießen, Karin~Semmelroth-Böhm, Christiane~Keil, Isabell~Weich, Marco~Peters, Markus~Puerling, Elvira~Wigger, Michael~Lorscheid, Stefan~Frings, Sabine~Apel, Olaf~Wurmbach, Peter~Wieland, Lukas~Belke, Bernd, Redaktion: Nießen, Karin~Puerling, Elvira~Apel, Olaf~Peters, Markus, Edition: NED, Auflage: 25005, Auflage/Ausgabe: 5. Auflage 2025, Seitenzahl/Blattzahl: 376, Keyword: Lernsituation; Unterrichtswerke; Kaufmann/Kauffrau Büromanagement/Bürokaufleute, Fachschema: Büromanagement / Berufsbezogenes Schulbuch, Fachkategorie: Berufsausbildung, Warengruppe: HC/Berufsschulbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 291, Breite: 210, Höhe: 25, Gewicht: 1012, Produktform: Kartoniert, Genre: Schule und Lernen,24,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
möbel direkt online Metallstuhl 2Stück Gartenmöbel schwarzRomantische Metallstühle (2 Stück) mit einem stabilem Gestell, schwarz pulverbeschichtet. Sitzfläche der Stühle und Rückenlehne aufwendig mit Mosaik-Stücken, terrafarben, braun, weiß beklebt. Stühle lassen sich platzsparend zusammenklappen. Maße je Stuhl c119,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
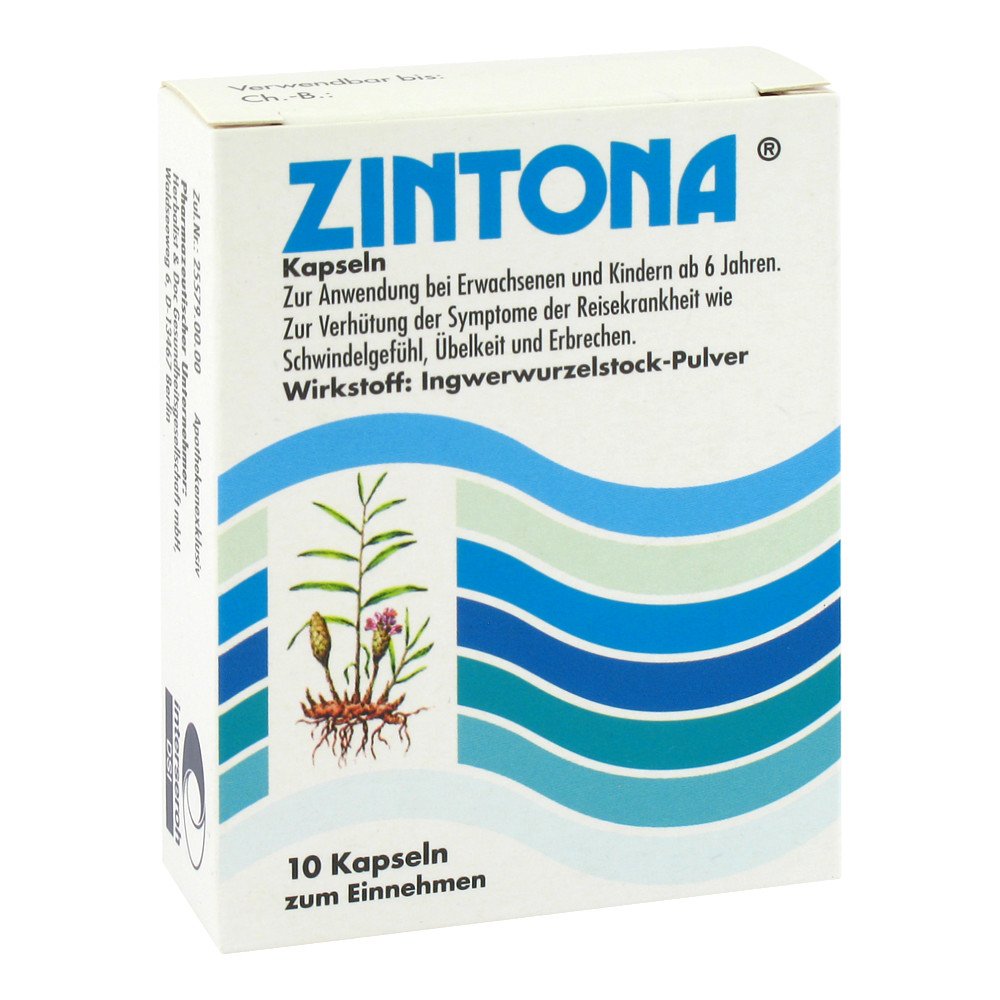
Grünwalder Gesundheitsprodukte GmbH Zintona 03041933Anwendungsgebiet von ZintonaPflanzliches Arzneimittel zur Verhütung der Reisekrankheit,Zur Verhühtung der Symptome der Reisekrankheit (Kinetose), wie Schwindelgefühl, Übelkeit und Erbrechen.Wirkstoffe / Inhaltsstoffe / Zutaten250 mg Ingwer PulverGelatine Hilfstoff (+)Indigocarmin Hilfstoff (+)Silicium dioxid, hochdispers Hilfstoff (+)Titan dioxid Hilfstoff (+)GegenanzeigenDas Arzneimittel darf nicht eingenommen werdenWenn Sie überempfindlich (allergisch) gegen den Wirkstoff Ingwerwurzelstockpulver und/ oder einen der sonstigen genannten Bestandteile dieses Arzneimittels sind. DosierungNehmen Sie dieses Arzneimittel immer genau wie beschrieben bzw. genau nach der mit Ihrem Arzt oder Apotheker getroffenen Absprache ein. Fragen Sie bei Ihrem Arzt oder Apotheker nach, wenn Sie sich nicht sicher sind.Die empfohlene Dosis beträgt:Erwachsene und Kinder über 6 Jahren nehmen eine halbe Stunde vor Reiseantritt 2 Hartkapseln und dann alle 4 Stunden 2 Hartkapseln mit ausreichend Flüssigkeit (vorzugsweise ein Glas Wasser) unzerkaut ein.Es sollen pro Tag nicht mehr als 10 Hartkapseln eingenommen werden. Dauer der AnwendungDie Dauer der Anwendung ist nicht prinzipiell begrenzt. Beachten Sie bitte auch die Angaben unter Kategorie "Patientenhinweis" und "Nebenwirkungen". Wenn Sie eine größere Menge eingenommen haben, als Sie solltenBei Einnahme zu großer Mengen des Arzneimittels kann ein Einfluss auf die Blutgerinnung mit erhöhter Blutungsneigung nicht ausgeschlossen werden. Bitte benachrichtigen Sie einen Arzt. Dieser kann über gegebenenfalls erforderliche Maßnahmen entscheiden.Möglicherweise treten auch die in Kategorie "Nebenwirkungen" aufgeführten Nebenwirkungen verstärkt auf. Wenn Sie die Einnahme vergessen habenWenn Sie zu wenig von dem Arzneimittel eingenommen haben oder die Einnahme vergessen haben, nehmen Sie beim nächsten Mal nicht etwa die doppelte Menge ein, sondern fahren Sie mit der Einnahme, wie von Ihrem Arzt verordnet oder wie oben beschrieben,8,54 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **

Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Theo-Klein Kaufladen-Zubehör 7205, Online-Zubehörset Shopping CenterTäuschend echte Nachbildungen typischer Einkaufsgegenstände wie Süßigkeiten oder andere Lebensmittel Geeignet für Kinder ab 3 Jahren Ein großes Sortiment zum Verkaufen oder Kaufen Made in Germany Merkmale: Material: Kunststoff, Pappe Kategorie: Markenminiaturen sonstiges: Hinweis: Achtung! Nicht für Kinder unter 3 Jahren geeignet! Erstickungsgefahr wegen verschluckbarer Kleinteile.15,65 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Nießen, Karin: BüroMaterialBüroMaterial , Arbeitsbuch mit Lernsituationen Teil 1 , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Auflage: 5. Auflage 2025, Erscheinungsjahr: 20250428, Titel der Reihe: Bürowelt##, Autoren: Nießen, Karin~Semmelroth-Böhm, Christiane~Keil, Isabell~Weich, Marco~Peters, Markus~Puerling, Elvira~Wigger, Michael~Lorscheid, Stefan~Frings, Sabine~Apel, Olaf~Wurmbach, Peter~Wieland, Lukas~Belke, Bernd, Redaktion: Nießen, Karin~Puerling, Elvira~Apel, Olaf~Peters, Markus, Edition: NED, Auflage: 25005, Auflage/Ausgabe: 5. Auflage 2025, Seitenzahl/Blattzahl: 376, Keyword: Lernsituation; Unterrichtswerke; Kaufmann/Kauffrau Büromanagement/Bürokaufleute, Fachschema: Büromanagement / Berufsbezogenes Schulbuch, Fachkategorie: Berufsausbildung, Warengruppe: HC/Berufsschulbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 291, Breite: 210, Höhe: 25, Gewicht: 1012, Produktform: Kartoniert, Genre: Schule und Lernen,24,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Warum sind Haushaltsgeräte weiß und Unterhaltungselektronik schwarz?
Die Farbwahl bei Haushaltsgeräten und Unterhaltungselektronik hängt oft mit der Ästhetik und dem Design zusammen. Weiß wird oft als neutrale und saubere Farbe angesehen, die gut in die meisten Küchen und Haushalte passt. Schwarz hingegen wird oft mit Eleganz und Modernität in Verbindung gebracht und kann in Wohnzimmern und Unterhaltungsbereichen gut zur Geltung kommen. Es gibt jedoch auch Haushaltsgeräte und Unterhaltungselektronik in anderen Farben, je nach den individuellen Vorlieben der Verbraucher und den Designentscheidungen der Hersteller. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
Ähnliche Suchbegriffe für Vulnerabilities
-
möbel direkt online Metallstuhl 2Stück Gartenmöbel schwarzRomantische Metallstühle (2 Stück) mit einem stabilem Gestell, schwarz pulverbeschichtet. Sitzfläche der Stühle und Rückenlehne aufwendig mit Mosaik-Stücken, terrafarben, braun, weiß beklebt. Stühle lassen sich platzsparend zusammenklappen. Maße je Stuhl c119,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Grünwalder Gesundheitsprodukte GmbH Zintona 03041933Anwendungsgebiet von ZintonaPflanzliches Arzneimittel zur Verhütung der Reisekrankheit,Zur Verhühtung der Symptome der Reisekrankheit (Kinetose), wie Schwindelgefühl, Übelkeit und Erbrechen.Wirkstoffe / Inhaltsstoffe / Zutaten250 mg Ingwer PulverGelatine Hilfstoff (+)Indigocarmin Hilfstoff (+)Silicium dioxid, hochdispers Hilfstoff (+)Titan dioxid Hilfstoff (+)GegenanzeigenDas Arzneimittel darf nicht eingenommen werdenWenn Sie überempfindlich (allergisch) gegen den Wirkstoff Ingwerwurzelstockpulver und/ oder einen der sonstigen genannten Bestandteile dieses Arzneimittels sind. DosierungNehmen Sie dieses Arzneimittel immer genau wie beschrieben bzw. genau nach der mit Ihrem Arzt oder Apotheker getroffenen Absprache ein. Fragen Sie bei Ihrem Arzt oder Apotheker nach, wenn Sie sich nicht sicher sind.Die empfohlene Dosis beträgt:Erwachsene und Kinder über 6 Jahren nehmen eine halbe Stunde vor Reiseantritt 2 Hartkapseln und dann alle 4 Stunden 2 Hartkapseln mit ausreichend Flüssigkeit (vorzugsweise ein Glas Wasser) unzerkaut ein.Es sollen pro Tag nicht mehr als 10 Hartkapseln eingenommen werden. Dauer der AnwendungDie Dauer der Anwendung ist nicht prinzipiell begrenzt. Beachten Sie bitte auch die Angaben unter Kategorie "Patientenhinweis" und "Nebenwirkungen". Wenn Sie eine größere Menge eingenommen haben, als Sie solltenBei Einnahme zu großer Mengen des Arzneimittels kann ein Einfluss auf die Blutgerinnung mit erhöhter Blutungsneigung nicht ausgeschlossen werden. Bitte benachrichtigen Sie einen Arzt. Dieser kann über gegebenenfalls erforderliche Maßnahmen entscheiden.Möglicherweise treten auch die in Kategorie "Nebenwirkungen" aufgeführten Nebenwirkungen verstärkt auf. Wenn Sie die Einnahme vergessen habenWenn Sie zu wenig von dem Arzneimittel eingenommen haben oder die Einnahme vergessen haben, nehmen Sie beim nächsten Mal nicht etwa die doppelte Menge ein, sondern fahren Sie mit der Einnahme, wie von Ihrem Arzt verordnet oder wie oben beschrieben,8,54 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.